-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
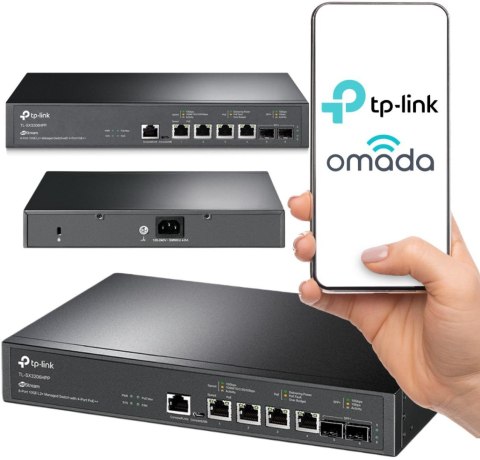
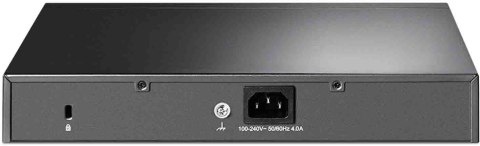
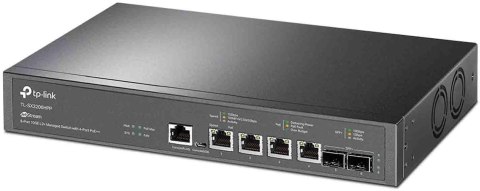
SWITCH TP-LINK TL-SX3206HPP
2870.00
| Wysyłka w ciągu | 3 dni |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 2.62 kg |
| Kod kreskowy | |
| EAN | 6935364006617 |
Zamówienie telefoniczne: 733935715
| Zostaw telefon |
SWITCH TP-LINK TL-SX3206HPP
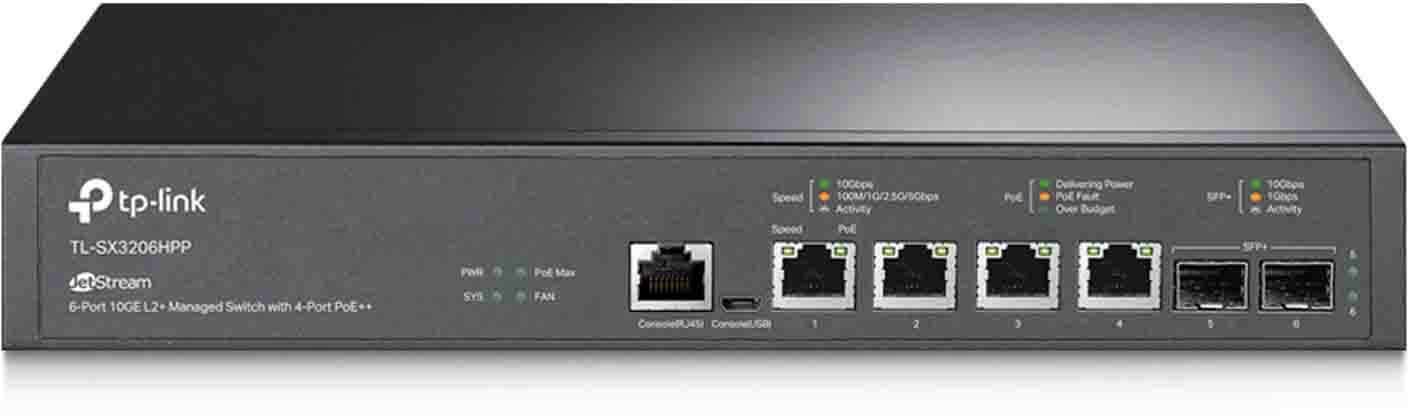
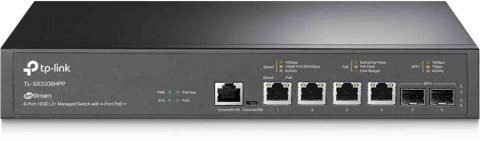
Przełącznik zarządzalny Jetstream L2+ 6 portów 10GE 4 porty PoE++ TP-Link TL-SX3206HPP - najważniejsze cechy:
- Błyskawiczna łączność 10G: 2× 10-cio Gigabitowe sloty SFP+ i 4× 10-cio Gigabitowe Porty RJ45 zapewniają wysoką przepustowość i możliwości przełączania.
- Zasilanie PoE++ o łącznej mocy 200 W: 4 porty 10G, zgodne ze standardami PoE++ 802.3af/at/bt i możliwością zasilania PoE do 60 W na każdym z nich idealne do wdrażania punktów dostępowych Omada Wi-Fi 6 i punktów dostępowych WiFi 6E.
- Niezawodne funkcje L2 i L2+: wsparcie dla kompletnej linii funkcji L2 i L2+, włączając statyczny routing, QoS klasy przemysłowej i IGMP Snooping.
- Silne strategie zabezpieczeń: ochronę sieci LAN zapewniają zintegrowane funkcje, takie jak wiązanie IP-MAC-Port Binding, ACL, Port Security i uwierzytelnianie 802.1X.
- Statyczny Routing: umożliwia kierowanie ruchem sieciowym dla efektywnego wykorzystania zasobów sieciowych.
- Scentralizowane zarządzanie w chmurze: integracja z platformą Omada SDN umożliwia łatwy i wygodny dostęp z chmury oraz zdalne zarządzanie.
- Zarządzanie: Web, CLI, port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania!
Przełącznik zarządzalny TP-Link TL-SX3206HPP - specyfikacja i dane techniczne / sprzętowe urządzenia:
Przełącznik zarządzalny TP-Link TL-SX3206HPP - specyfikacja i dane techniczne / sprzętowe urządzenia:
| CECHY SPRZĘTOWE | |
| Porty | • 4 Porty RJ45 100/1000/2500/5000/10000 Mb/s |
| • 2 Sloty SFP+ 10G | |
| • 1 Port konsolowy RJ45 | |
| • 1 Port konsolowy Micro-USB | |
| Wentylatory | 2 |
| Zasilanie | 100-240 V AC~50/60 Hz |
| Porty PoE (RJ45) | • Zgodność ze standardami: 802.3bt/at/af |
| • Porty PoE+: 4 Porty, do 60W na port | |
| • Łączne zasilanie: 200 W | |
| Wymiary (S x G x W) | 294× 180 × 44 mm |
| (11,6 × 7,1 × 1,7 cali) | |
| Montaż | • Szafa Rack |
| • Biurko | |
| Maks. zużycie energii | • 27,29 W (bez podłączonych PD) |
| • 244,90 W (z podłączonymi urządzeniami PD 200 W) | |
| Ilość generowanego ciepła | • 93,12 BTU/h (bez podłączonych PD) |
| • 835,67 BTU/h (z podłączonymi urządzeniami PD 200W) | |
| WYDAJNOŚĆ | |
| Wydajność przełączania | 120 Gb/s |
| Szybkość przekierowań pakietów | 89,28 Mpps |
| Tablica adresów MAC | 32 K |
| Ramki jumbo | 9 KB |
| FUNKCJE OPROGRAMOWANIA | |
| Funkcja Quality of Service | • 8 kolejek priorytetowania |
| • Obsługa priorytetowania 802.1p CoS/DSCP | |
| • Tryb harmonogramu priorytetowania: | |
| - SP (Strict Priority) | |
| - WRR (Weighted Round Robin) | |
| - SP+WRR | |
| • Kontrola przepustowości | |
| - Ograniczanie prędkości transferu w oparciu o port/przepływ danych | |
| • Płynniejsze działanie | |
| • Działania dla przepływów | |
| - Mirror (do obsługiwanego interfejsu) | |
| - Redirect (do obsługiwanego interfejsu) | |
| - Limit prędkości | |
| - QoS Remark | |
| Funkcje L2 i L2+ | • Link Aggregation |
| - statyczna agregacja linków | |
| - 802.3ad LACP | |
| - Do 8 grup agregacji, zawierających 8 portów na grupę | |
| • Spanning Tree Protocol | |
| - 802.1d STP | |
| - 802.1w RSTP | |
| - 802.1s MSTP | |
| - STP Security: TC Protect, BPDU Filter, Root Protect | |
| • Wykrywanie Pętli | |
| - Bazujące na Porcie | |
| - Bazujące na VLAN | |
| • Flow Control | |
| - 802.3x Flow Control | |
| - HOL Blocking Prevention | |
| • Mirroring | |
| - Port Mirroring | |
| - CPU Mirroring | |
| - One-to-One | |
| - Many-to-One | |
| - Tx/Rx/Both | |
| L2 Multicast | • IGMP Snooping |
| - IGMP v1/v2/v3 Snooping | |
| - Fast Leave | |
| - IGMP Snooping Querier | |
| - Uwierzytelnianie IGMP | |
| • Uwierzytelnianie IGMP | |
| • MLD Snooping | |
| - MLD v1/v2 Snooping | |
| - Fast Leave | |
| - MLD Snooping Querier | |
| - Konfiguracja grupy statycznej | |
| - Ograniczone przekazywanie IP Multicast | |
| • MVR | |
| • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil | |
| Sieci VLAN | • Grupy VLAN |
| - Maks. 4K grup VLAN | |
| • Tagowanie 802.1Q VLAN | |
| • Adres MAC VLAN: 10 wpisów | |
| • Protokół VLAN: Szablon Protokołu 16, Protokół VLAN 16 | |
| • Prywatny VLAN | |
| • GVRP | |
| • VLAN VPN (QinQ) | |
| - QinQ oparty na portach | |
| - Selective QinQ | |
| • Głosowa sieć VLAN | |
| Listy kontroli dostępu | • ACL bazujący na czasie |
| • MAC ACL | |
| - Źródłowy MAC | |
| - Docelowy MAC | |
| - VLAN ID | |
| - Priorytet użytkownika | |
| - Ether Type | |
| • IP ACL | |
| - Źródłowy IP | |
| - Docelowy IP | |
| - Fragment | |
| - Protokół IP | |
| - TCP Flag | |
| - TCP/UDP Port | |
| - DSCP/IP TOS | |
| - Priorytet użytkownika | |
| • Combined ACL | |
| • Zawartość pakietu ACL | |
| • IPv6 ACL | |
| • Polityka | |
| - Mirroring | |
| - Redirect | |
| - Rate Limit | |
| - QoS Remark | |
| • ACL aplikowane do Port/VLAN | |
| Bezpieczeństwo transmisji | • Wiązanie adresów IP, MAC i portów |
| - 512 wpisów | |
| - DHCP Snooping | |
| - Inspekcja ARP | |
| - Ochrona źródłowego adresu IPv4: 100 wpisów | |
| • Wiązanie adresów IPv6, MAC i portów | |
| - 512 wpisów | |
| - DHCPv6 Snooping | |
| - Wykrywanie ND | |
| - Ochrona źródłowego adresu IPv6: 100 wpisów | |
| • Ochrona przed atakami DoS | |
| • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację | |
| - Do 64 adresów MAC na port | |
| • Storm Control Broadcast/Multicast/Unicast | |
| - tryb kontroli (kb/s/wskaźnik) | |
| • Uwierzytelnianie 802.1X | |
| - Uwierzytelnianie w oparciu o port | |
| - Uwierzytelnianie w oparciu o adres MAC | |
| - Przydzielanie VLAN | |
| - MAB | |
| - Sieć VLAN dla gości | |
| - Uwierzytelnianie i autoryzowanie poprzez Radius | |
| • AAA (w tym TACACS+) | |
| • Izolacja portów | |
| • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 | |
| • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 | |
| • Kontrola dostępu w oparciu o IP/port/MAC | |
| IPv6 | • IPv6 Dual IPv4/IPv6 |
| • Multicast Listener Discovery (MLD) Snooping | |
| • IPv6 ACL | |
| • IPv6 Interfejs | |
| • Statyczny routing IPv6 | |
| • IPv6 neighbor discovery (ND) | |
| • Wykrywanie ścieżki maximum transmission unit (MTU) | |
| • Internet Control Message Protocol (ICMP) wersja 6 | |
| • TCPv6/UDPv6 | |
| • IPv6 aplikacje | |
| - DHCPv6 Client | |
| - Ping6 | |
| - Tracert6 | |
| - Telnet (v6) | |
| - IPv6 SNMP | |
| - IPv6 SSH | |
| - IPv6 SSL | |
| - Http/Https | |
| - IPv6 TFTP | |
| Cechy przełącznika L3 | • 16 interfejsów IPv4/IPv6 |
| • Statyczny routing | |
| - 48 statycznych tras | |
| • Statyczny ARP | |
| - 128 Statycznych wpisów | |
| • Proxy ARP | |
| • Gratuitous ARP | |
| • DHCP Serwer | |
| • Przekaźnik DHCP | |
| - DHCP Przekaźnik interfejsu | |
| - DHCP Przekaźnik VLAN | |
| • DHCP L2 Przekaźnik | |
| Funkcje zaawansowane | • Automatyczne wykrywanie urządzeń |
| • Konfiguracja Batch | |
| • Aktualizacja oprogramowania Batch | |
| • Inteligentne monitorowanie sieci | |
| • Ostrzeżenia o nietypowych zdarzeniach | |
| • Ujednolicona konfiguracja | |
| • Harmonogram restartów | |
| MIBs | • MIB II (RFC1213) |
| • Interfejs MIB (RFC2233) | |
| • Interfejs Ethernet MIB (RFC1643) | |
| • Bridge MIB (RFC1493) | |
| • P/Q-Bridge MIB (RFC2674) | |
| • RMON MIB (RFC2819) | |
| • RMON2 MIB (RFC2021) | |
| • Radius Accounting Client MIB (RFC2620) | |
| • Radius Authentication Client MIB (RFC2618) | |
| • Zdalny Ping, Traceroute MIB (RFC2925) | |
| • Wsparcie dla prywatnego TP-Link MIB | |
| ZARZĄDZANIE | |
| Aplikacja Omada | Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada. |
| Zarządzanie centralne | • Kontroler Omada oparty na Chmurze |
| • Kontroler sprzętowy Omada (OC300) | |
| • Kontroler sprzętowy Omada (OC200) | |
| • Kontroler programowy Omada | |
| Dostęp do chmury | Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada. |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. |
| Funkcje panelu zarządzania | • Interfejs graficzny GUI |
| • Interfejs linii poleceń CLI | |
| • SNMP v1/v2c/v3 | |
| - Trap/Inform | |
| - RMON (grupy 1, 2, 3, 9) | |
| • Szablon SDM | |
| • Klient DHCP/BOOTP | |
| • 802.1ab LLDP/LLDP-MED | |
| • Autoinstalacja DHCP | |
| • Dual Image, Dual Configuration | |
| • Monitorowanie zużycia procesora | |
| • Diagnostyka kabli | |
| • EEE | |
| • Odzyskiwanie hasła | |
| • SNTP | |
| • Logi systemowe | |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Przełącznik TL-SX3206HPP |
| • Przewód zasilający | |
| • Instrukcja szybkiej instalacji | |
| • Zestaw montażowy Rack | |
| • Gumowe nóżki | |
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® or Linux. |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉); |
| • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); | |
| • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji | |
| • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
Osoba odpowiedzialna
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
- Producenci